01 /
Exchange o wallet: la pregunta es quién tiene las claves
Cuando compras bitcoin en un exchange, lo que tienes es un saldo apuntado en la cuenta de una empresa. Las claves privadas, que son las que de verdad mueven las monedas, las guarda la plataforma: eso es custodia de terceros. Cuando pasas tus criptos a una wallet tuya, las claves las generas y las guardas tú: eso es autocustodia. Las dos opciones tienen riesgos; lo que cambia es de quién te fías.
Con un exchange te fías de la empresa. Mt. Gox suspendió operaciones en febrero de 2014 y FTX se declaró en quiebra el 11 de noviembre de 2022; en los dos casos sus clientes se quedaron sin acceso a lo que tenían depositado. Los hackeos tampoco son cosa del pasado: a Bybit le robaron unos 1.500 millones de dólares el 21 de febrero de 2025, según el FBI, y Bitget perdió unos 388 millones de sus wallets conectadas el 24 de septiembre de 2026. Bitget dice que lo cubrió con su fondo de protección, pero ese colchón depende de la voluntad y la caja de cada empresa.
En España el panorama ha mejorado. Desde el 1 de julio de 2026 solo pueden operar proveedores autorizados por la CNMV o por otra autoridad europea con pasaporte, y MiCA obliga al custodio a separar jurídicamente las criptos de sus clientes de su propio patrimonio, para que sus acreedores no puedan reclamarlas si quiebra. Lo que MiCA no te da es un fondo de garantía como el de los depósitos bancarios. Antes de abrir cuenta, busca la plataforma en el registro de la CNMV; el resto te lo cuento en mi guía de la ley MiCA y en la sección de exchanges.
Mi criterio, sin humo: el exchange es la puerta de entrada y de salida, no la caja fuerte. Para comprar uso OKX, que tiene licencia MiCA a través de la MFSA de Malta, y lo analizo con sus pegas en mi opinión sobre OKX. Si en descripciones antiguas de mis vídeos ves un enlace a Bitget, ten en cuenta que Bitget no tiene licencia MiCA y que desde el 1 de julio de 2026 no puede prestar servicios a residentes en España.
02 /
Wallet caliente o fría: depende de cuánto tienes y de cómo lo usas
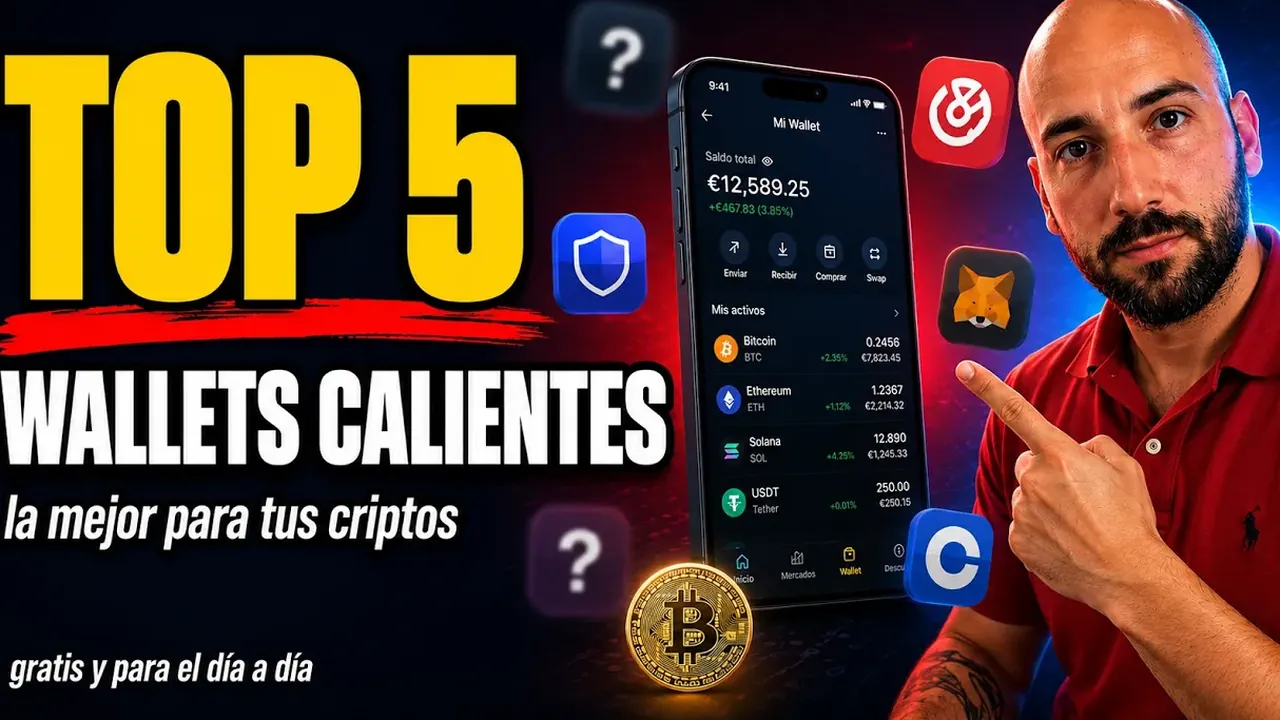
Dentro de la autocustodia hay dos familias. Una wallet caliente (MetaMask, Trust Wallet, Phantom…) genera y usa las claves en un aparato conectado a internet, ya sea el móvil, el navegador o el ordenador. Es gratis, rápida y perfecta para mover dinero a menudo, pero comparte casa con todo lo que instalas. Una wallet fría guarda las claves en un dispositivo dedicado que firma por dentro y no las suelta nunca. Cuesta dinero y es algo más lenta, a cambio de que un malware en tu ordenador no pueda llevarse la semilla.
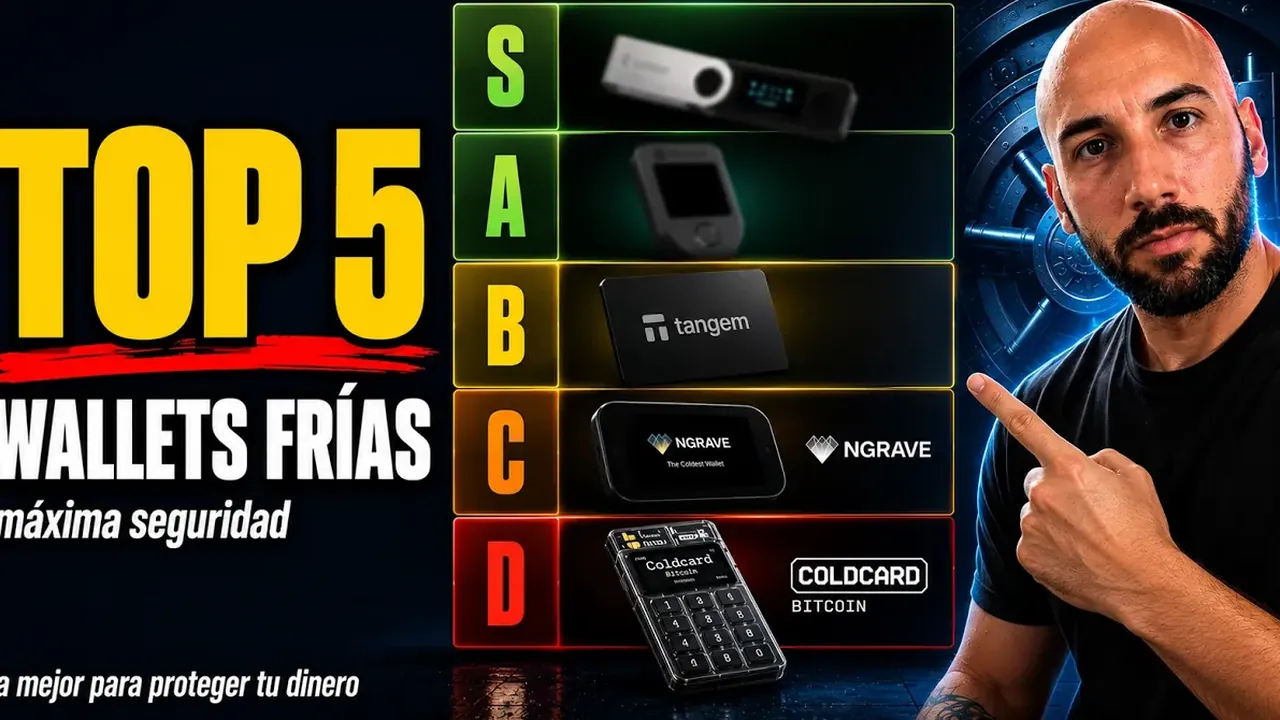
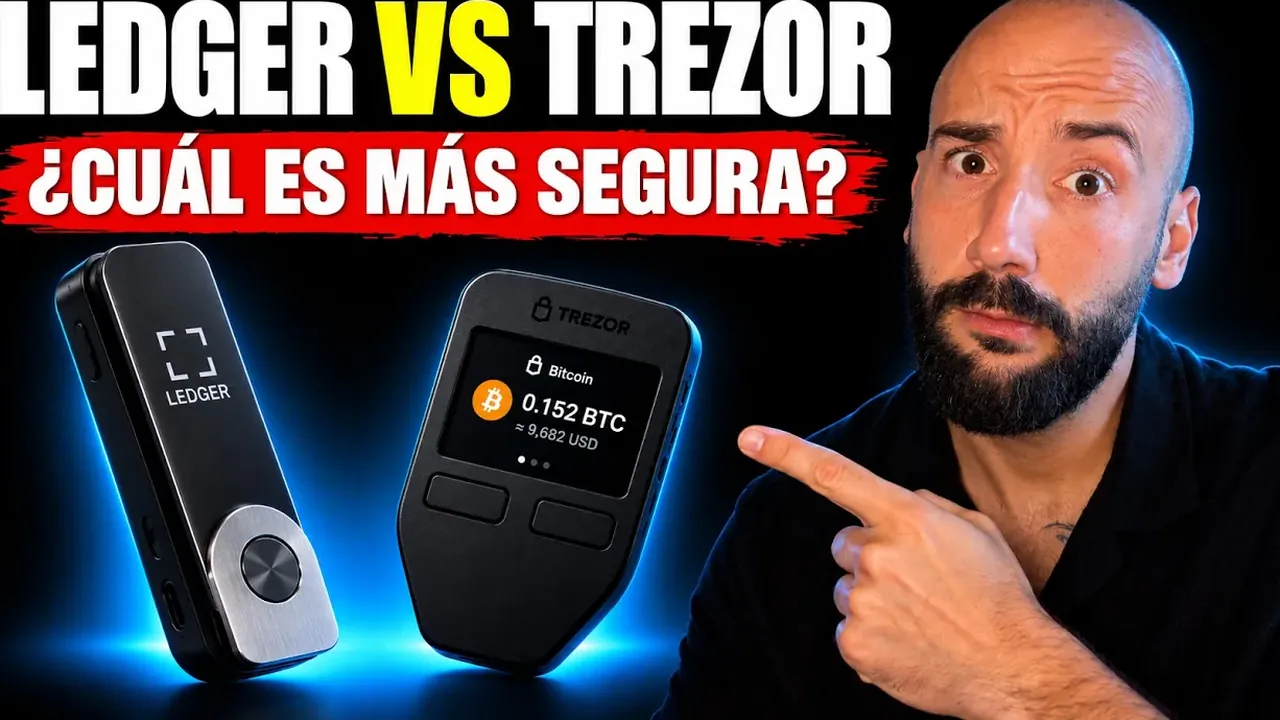
La regla que defiendo en el vídeo es simple: no hay una wallet mejor para todos, hay una mejor para ti. Con poco dinero y mucho movimiento, una caliente bien configurada basta. Cuando la cantidad empieza a doler si desaparece, toca una fría, y lo normal es acabar usando las dos. Lo explico a fondo en wallet fría vs caliente. Si ya sabes lo que buscas, aquí tienes mis comparativas: las mejores wallets frías de 2026, Ledger vs Trezor y las mejores wallets calientes.
Capítulos (7)
03 /
La frase semilla: cinco reglas que no se negocian
Casi todas las wallets siguen el estándar BIP-39: al crearlas te dan 12 o 24 palabras sacadas de una lista de 2.048. De esas palabras salen todas tus claves, así que quien las tenga puede vaciarte desde cualquier parte del mundo sin tocar tu dispositivo. El aparato se puede perder, romper o sustituir. La semilla es lo que hay que proteger.
- Nunca en digital. Ni foto, ni nota del móvil, ni correo a ti mismo, ni gestor de contraseñas. Una foto acaba sincronizada en la nube casi sin que te enteres.
- Nunca la escribas en una web o en una app que no sea tu wallet en el momento de crearla o de restaurarla. Si algo te pide las palabras para «verificar», «sincronizar» o «desbloquear», es un robo.
- Nadie legítimo te la pedirá. Ni Ledger, ni Trezor, ni MetaMask, ni el soporte de ningún exchange. Tras la app falsa de abril de 2026, el director técnico de Ledger lo resumió así: si alguien, o alguna app, te pide tus 24 palabras, da por hecho que algo va mal.
- Papel primero, metal después. Apúntala a mano, en orden y con letra clara. Si la cantidad lo merece, pásala a una placa metálica que aguante fuego y agua, y guárdala lejos del dispositivo.
- Genérala tú. Si una wallet llega con palabras ya escritas o alguien te «regala» una semilla, no la uses: quien la escribió puede gastar tus fondos cuando quiera.
Para cantidades serias existe un extra: la passphrase, la llamada «palabra 25». Se combina con la semilla y abre una cartera distinta, así que quien encuentre tu papel no ve nada. El precio es que, si la olvidas, no hay recuperación posible. Guárdala por separado y comprueba que la recuerdas antes de meter dinero.
04 /
Lo que enseñan los golpes de 2025 y 2026
Cada gran incidente de estos dos años deja una lección práctica, y ninguno se explica por mala suerte. Todos aprovechan un punto concreto que tú también puedes vigilar.
~1.500 M$
robados a Bybit el 21-feb-2025, según el FBI: el mayor robo cripto conocido
~116 M$
en bitcoin drenados por el fallo de entropía de Coldcard desde el 30-jul-2026 (TRM Labs)
80.689
clientes de Trezor con datos expuestos por su empresa de envíos en 2026
11.366 M$
perdidos con criptomonedas en denuncias al FBI en 2025, solo en EE. UU.
Bybit, febrero de 2025: firmaron lo que no veían
Los atacantes, a los que el FBI vincula con Corea del Norte, no rompieron ninguna clave. Hackearon el ordenador de un desarrollador de Safe{Wallet}, la plataforma multifirma que usaba Bybit, e inyectaron código en su web. Cuando los firmantes aprobaron un traspaso rutinario desde una cold wallet de Ethereum, la interfaz les mostró una operación normal mientras la transacción real cambiaba el contrato y entregaba el control a los atacantes. Así salieron más de 400.000 ETH y stETH. La lección: una wallet fría firma lo que tú apruebas. Si no puedes leer en la pantalla del dispositivo qué estás firmando, no estás protegido.
Coldcard, julio de 2026: la semilla nació débil
Coldcard, una de las wallets frías más respetadas para bitcoin, arrastraba desde marzo de 2021 un error en ciertas versiones de firmware: las semillas se generaban con mucha menos aleatoriedad de la prevista, unos 72 bits en los modelos recientes en lugar de 128. Los atacantes regeneraron esas semillas por fuerza bruta, sin tocar un solo aparato, y desde el 30 de julio vaciaron más de 5.200 direcciones. La lección es incómoda: actualizar el firmware no arregla una semilla que nació débil. Hay que crear una nueva y mover los fondos. Quien la generó con 50 tiradas de dado o más no estaba en riesgo por este fallo.
Capítulos (6)
Trust Wallet, diciembre de 2025: la actualización envenenada
El 24 de diciembre de 2025 apareció en la Chrome Web Store una versión manipulada de la extensión de Trust Wallet, publicada con credenciales robadas a sus desarrolladores. Durante dos días envió a los atacantes la frase semilla de quien la abría: 2.520 direcciones vaciadas y unos 8,5 millones de dólares. La app móvil no se vio afectada y la empresa anunció reembolsos voluntarios. La lección: una extensión se actualiza sola y hereda cualquier fallo de la cadena de quien la publica. No guardes ahí más de lo que estés dispuesto a perder.
Ledger y Trezor: tus datos salen por la puerta de atrás
Ninguna filtración de Ledger o de Trezor ha expuesto semillas, pero sí nombres, emails, teléfonos y direcciones de casa. Ledger perdió en 2020 una base de datos que acabó publicada con 272.853 clientes y su dirección postal, y en enero de 2026 sufrió otra brecha a través de Global-e, la empresa que gestiona los pedidos de su tienda. Trezor suma tres: 66.000 contactos de soporte en enero de 2024, 80.689 clientes expuestos por su empresa de logística ShipMonk en agosto de 2026 y unos 347.000 emails que recibieron phishing tras el hackeo de Brevo, su proveedor de newsletter, en septiembre. Con esos datos llegan los correos falsos, las llamadas y hasta cartas en papel con un QR que lleva a una web que pide la semilla: entre 2025 y 2026 llegaron con el membrete de las dos marcas. Si compraste una wallet, da por hecho que tu dirección puede estar en una lista y desconfía de cualquier contacto que no hayas iniciado tú. En octubre de 2026 le tocó a Keystone, con 25.964 compras expuestas y un cliente que recibió la llamada de una falsa policía.
Octubre de 2026: Ledger manipulados antes de llegar al cliente
El caso más reciente es el más inquietante. Desde el 9 de octubre, Ledger investiga robos a compradores de CryptoBilis, un revendedor del sudeste asiático. Dentro de algunos aparatos había un implante: un circuito con módem LTE y eSIM que captura las 24 palabras mientras se muestran en pantalla durante la configuración y las envía fuera. No toca el chip seguro, y por eso el Genuine Check de Ledger lo da por bueno. Las estimaciones on-chain de pérdidas van de 72 a 93 millones de dólares, cifras que Ledger no ha confirmado. Investigadores independientes encontraron además unidades manipuladas compradas en marketplaces de Japón, y hubo quien las vio anunciadas a casi mitad de precio. En Europa, MediaMarktSaturn retiró los Ledger de sus tiendas y su web como precaución tras la denuncia de un cliente en Alemania, y Ledger dijo que en ese caso no se habían registrado pérdidas. Trezor, por su parte, recortará su red de revendedores el 1 de enero de 2027.
La lección es la que repito en las descripciones de mis vídeos: compra la wallet fría solo en la web oficial del fabricante, nunca de segunda mano ni a terceros. Si vas a por una de las dos que recomiendo, la tienda oficial de Ledger y la tienda oficial de Trezor son las de las cajas de arriba.
05 /
Las estafas: el agujero por el que más dinero se escapa
Los hackeos dan titulares, pero el grueso del dinero se pierde por estafas. En el último informe anual del FBI, las denuncias con criptomonedas sumaron 181.565 casos y 11.366 millones de dólares de pérdidas en 2025, solo en Estados Unidos, y el fraude de inversión se llevó 7.228 millones. El guion casi siempre es el mismo: alguien te contacta, te mete en un grupo de «expertos», te enseña beneficios ficticios en una plataforma falsa y, cuando intentas retirar, aparecen «impuestos» y «comisiones» que nunca terminan.
Otras dos vías clásicas atacan tu wallet directamente. Las apps falsas: en abril de 2026, una falsa Ledger Live para Mac se coló en la App Store de Apple y robó unos 9,5 millones de dólares a unas 50 víctimas. Y el address poisoning: te cuelan en el historial una dirección casi idéntica a otra que usas, esperando que la copies de ahí. Un estudio académico sobre dos años de Ethereum y BNB Chain contó 270 millones de intentos y al menos 83,8 millones de dólares robados.
Tengo una guía entera con las señales de alarma y qué hacer si te ha pasado: estafas cripto. Si eres víctima en España, la línea 017 de INCIBE es gratuita y confidencial, y la denuncia se presenta ante la Policía Nacional, la Guardia Civil, la policía autonómica o el juzgado. Cuanto antes, mejor.
Capítulos (8)
06 /
Checklist de seguridad cripto: diez pasos para hoy
Si solo vas a leer una parte de esta página, que sea esta. Ninguno de estos pasos lleva más de unos minutos, y entre todos cierran casi todas las puertas por las que se pierde dinero.
- 01
Separa gasto y ahorro
Exchange para comprar y vender, wallet caliente para el día a día y wallet fría para lo que no vas a tocar. Si hoy lo tienes todo en un mismo sitio, empieza por aquí.
- 02
Comprueba la licencia de tu exchange
Búscalo en el registro de la CNMV y en el de ESMA. Desde el 1 de julio de 2026, si no tiene autorización MiCA no puede darte servicio en España.
- 03
Blinda tus cuentas
Contraseña única por plataforma, un gestor de contraseñas para ellas (nunca para la semilla) y doble factor con app o llave física antes que por SMS.
- 04
Compra la wallet fría en la tienda oficial
Nada de segunda mano, marketplaces ni gangas. Si el precinto, la caja o el aparato no cuadran con lo que muestra el fabricante, devuélvelo.
- 05
Genera tú la semilla y escríbela a mano
En privado, sin cámaras delante, en papel y en orden. Ni fotos ni notas en el móvil.
- 06
Haz una copia que sobreviva a un incendio
Una placa metálica para la semilla y un segundo lugar seguro, separado del dispositivo.
- 07
Prueba antes de mover el grueso
Envía una cantidad pequeña, comprueba que llega y verifica la dirección en la pantalla del dispositivo, carácter a carácter.
- 08
Copia direcciones desde la wallet, nunca del historial
Y compara principio, final y varios caracteres del medio. Es tu defensa contra el address poisoning.
- 09
Lee lo que firmas
Desconfía de las firmas a ciegas, de las aprobaciones ilimitadas y de los airdrops con prisa. Revisa y revoca los permisos que ya no uses.
- 10
Deja instrucciones a los tuyos
Una carta que explique qué tienes y dónde están las copias, sin escribir la semilla en ella. Te lo detallo justo debajo.
07 /
Herencia: que tus criptos no mueran contigo
Es el agujero del que menos se habla. La autocustodia funciona tan bien que, si te pasa algo y nadie sabe que existe tu wallet o dónde está la semilla, esos fondos se quedan bloqueados para siempre. En el extremo contrario, si lo dejas todo demasiado a mano, cualquiera de casa puede vaciarlo. Hay que buscar el punto medio.
- Una carta de instrucciones con lo que tienes (exchanges, wallets y redes), dónde están las copias y a quién pedir ayuda. Sin escribir en ella la semilla.
- La semilla, fuera del testamento. Es un documento que acaban leyendo varias personas. Basta con que mencione que existe la carta y dónde encontrarla.
- Piezas separadas. Semilla en un sitio, passphrase en otro y una persona de confianza que sepa juntarlas solo cuando toque.
- Copias repartidas para cantidades grandes. Trezor permite dividir la copia de seguridad en varias partes (por ejemplo, que basten dos de tres) y las carteras multifirma exigen varias claves para mover fondos. Son más complejas, así que practica antes con poco dinero.
- Un repaso al año, o cada vez que cambies de wallet. Y deja claro a tus herederos que nadie legítimo les pedirá nunca la semilla.
Con los exchanges, el camino es más burocrático que técnico: la plataforma pedirá a tus herederos que acrediten la herencia con la documentación que exija, así que basta con que sepan en cuáles tienes cuenta. La parte fiscal de las criptos la tienes en mi guía de impuestos cripto en España, y para tu caso concreto, mejor un notario o un abogado.
08 /
Por dónde seguir según tu caso
- Empiezas de cero: primero cómo empezar en cripto y después wallet fría vs caliente.
- Vas a comprar tu primera wallet fría: las mejores wallets frías de 2026, con precios oficiales y las pegas de cada marca.
- Dudas entre las dos grandes: Ledger vs Trezor, cara a cara y a igualdad de precio.
- Buscas una wallet para el día a día o para DeFi: las mejores wallets calientes de 2026, con mi tutorial de MetaMask.
- Te ha escrito «el soporte» o te ofrecen un chollo: lee estafas cripto antes de contestar.
Esto NO es consejo financiero. Es mi análisis personal. Haz siempre tu propia investigación. La seguridad de tus criptomonedas es tu responsabilidad, y la buena noticia es que casi todo lo que hace falta cabe en una tarde.