01 /
Exchange o wallet: la pregunta és qui té les claus
Quan compres bitcoin en una plataforma d'intercanvi (un exchange), el que tens és un saldo apuntat al compte d'una empresa. Les claus privades, que són les que de debò mouen les monedes, les guarda la plataforma: això és custòdia de tercers. Quan passes les teves criptos a una wallet teva, les claus les generes i les guardes tu: això és autocustòdia. Totes dues opcions tenen riscos; el que canvia és de qui et refies.
Amb un exchange, et refies de l'empresa. Mt. Gox va suspendre les operacions el febrer de 2014 i FTX es va declarar en fallida l'11 de novembre de 2022; en tots dos casos, els clients es van quedar sense accés al que hi tenien dipositat. Els robatoris informàtics tampoc no són cosa del passat: a Bybit li van robar uns 1.500 milions de dòlars el 21 de febrer de 2025, segons l'FBI, i Bitget va perdre uns 388 milions de les seves wallets connectades el 24 de setembre de 2026. Bitget diu que ho va cobrir amb el seu fons de protecció, però aquest coixí depèn de la voluntat i de la caixa de cada empresa.
A Espanya, el panorama ha millorat. Des de l'1 de juliol de 2026 només hi poden operar proveïdors autoritzats per la CNMV o per una altra autoritat europea amb passaport, i MiCA obliga el custodi a separar jurídicament les criptos dels seus clients del seu propi patrimoni, perquè els seus creditors no les puguin reclamar si fa fallida. El que MiCA no et dona és un fons de garantia com el dels dipòsits bancaris. Abans d'obrir-hi un compte, busca la plataforma al registre de la CNMV (en castellà); la resta t'ho explico a la meva guia de la llei MiCA i a la secció d'exchanges.
El meu criteri, sense fum: l'exchange és la porta d'entrada i de sortida, no la caixa forta. Per comprar faig servir OKX, que té llicència MiCA a través de la MFSA de Malta, i l'analitzo amb els seus punts febles a la meva opinió sobre OKX. Si a les descripcions antigues dels meus vídeos hi veus un enllaç a Bitget, tingues en compte que Bitget no té llicència MiCA i que des de l'1 de juliol de 2026 no pot prestar serveis a residents a Espanya.
02 /
Wallet calenta o freda: depèn de quant tens i de com ho fas servir
Dins de l'autocustòdia hi ha dues famílies. Una wallet calenta (MetaMask, Trust Wallet, Phantom…) genera i fa servir les claus en un aparell connectat a internet, sigui el mòbil, el navegador o l'ordinador. És gratuïta, ràpida i perfecta per moure diners sovint, però comparteix casa amb tot el que hi instal·les. Una wallet freda guarda les claus en un dispositiu dedicat que signa per dins i no les deixa anar mai. Costa diners i és una mica més lenta, a canvi que un programari maliciós de l'ordinador no se'n pugui endur la frase de recuperació.
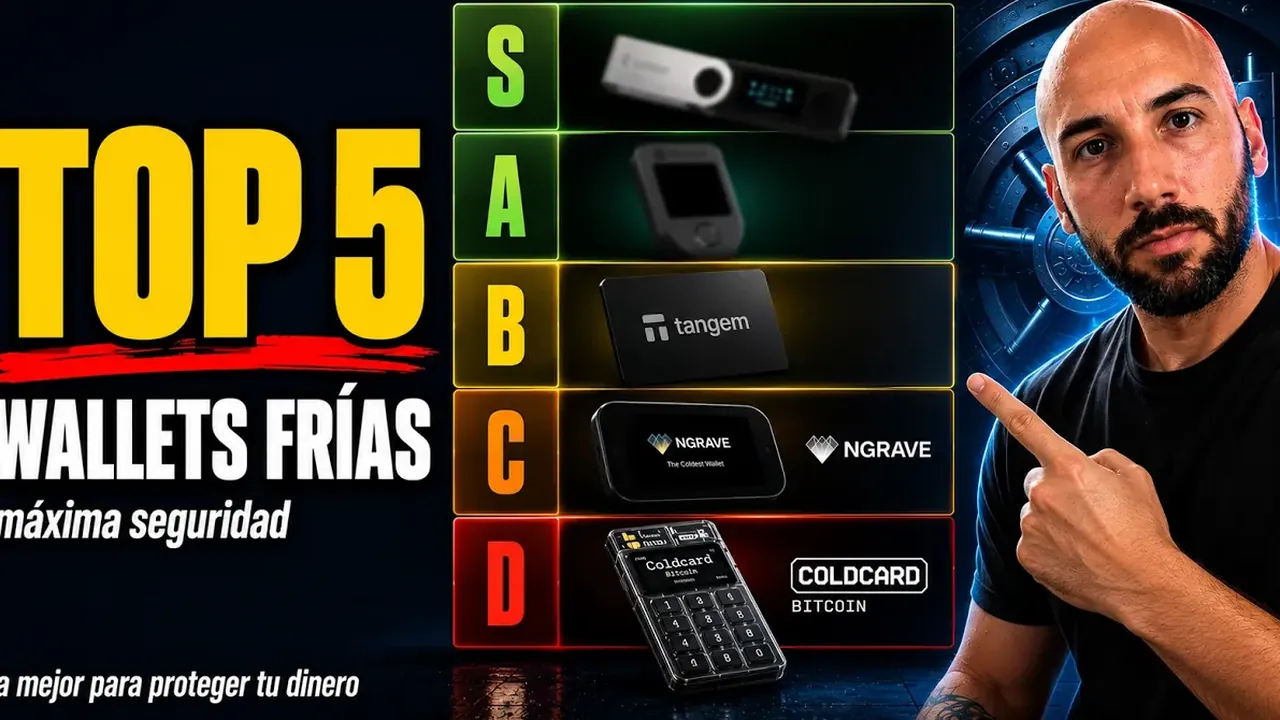
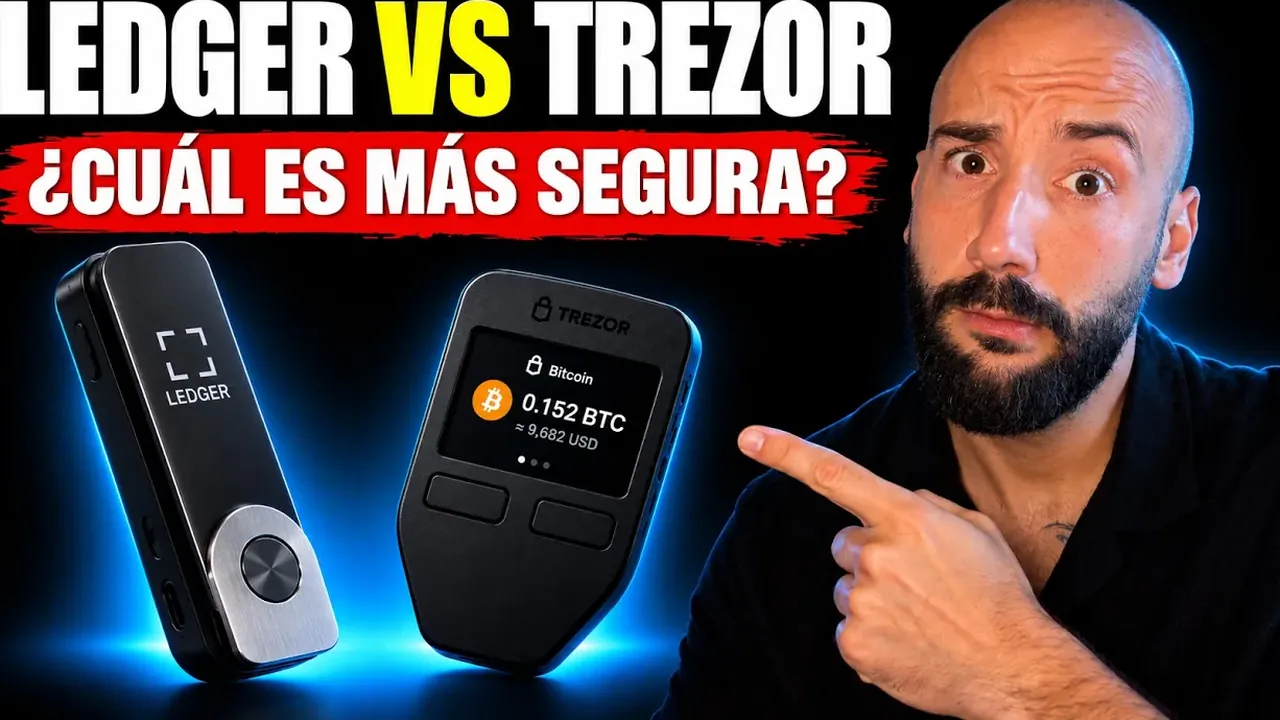
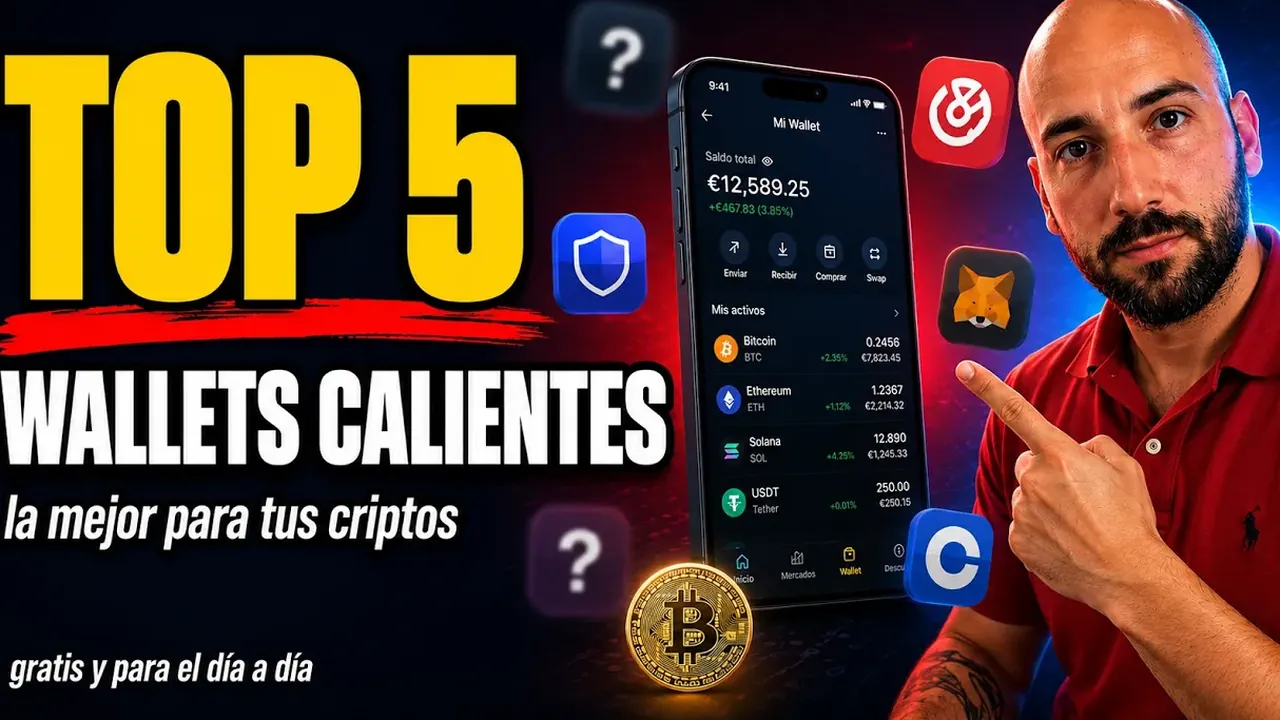
La regla que defenso al vídeo és senzilla: no hi ha una wallet millor per a tothom, n'hi ha una de millor per a tu. Amb pocs diners i molt de moviment, n'hi ha prou amb una de calenta ben configurada. Quan la quantitat comença a fer mal si desapareix, toca una de freda, i el més normal és acabar fent servir totes dues. Ho explico a fons a wallet freda vs calenta. Si ja saps què busques, aquí tens les meves comparatives: les millors wallets fredes del 2026, Ledger vs Trezor i les millors wallets calentes.
Capítols (7)
03 /
La frase de recuperació: cinc regles que no es negocien
Gairebé totes les wallets segueixen l'estàndard BIP-39: en crear-les et donen 12 o 24 paraules tretes d'una llista de 2.048. És la frase de recuperació, també dita frase llavor. D'aquestes paraules en surten totes les teves claus, així que qui les tingui et pot buidar la wallet des de qualsevol racó del món sense tocar el teu dispositiu. L'aparell es pot perdre, trencar o substituir. El que s'ha de protegir és la frase.
- Mai en digital. Ni foto, ni nota al mòbil, ni correu a tu mateix, ni gestor de contrasenyes. Una foto acaba sincronitzada al núvol gairebé sense que te n'adonis.
- No l'escriguis mai en un web o en una app que no sigui la teva wallet, en el moment de crear-la o de restaurar-la. Si alguna cosa et demana les paraules per «verificar», «sincronitzar» o «desbloquejar», és un robatori.
- Ningú legítim no te la demanarà. Ni Ledger, ni Trezor, ni MetaMask, ni el suport de cap exchange. Després de l'app falsa de l'abril de 2026, el director tècnic de Ledger ho va resumir així: si algú, o alguna app, et demana les teves 24 paraules, dona per fet que alguna cosa va malament.
- Primer paper, després metall. Apunta-la a mà, en ordre i amb lletra clara. Si la quantitat s'ho val, passa-la a una placa metàl·lica que aguanti el foc i l'aigua, i guarda-la lluny del dispositiu.
- Genera-la tu. Si una wallet arriba amb paraules ja escrites o algú et «regala» una frase, no la facis servir: qui la va escriure pot gastar els teus fons quan vulgui.
Per a quantitats serioses hi ha un extra: la passphrase, l'anomenada «paraula 25». Es combina amb la frase i obre una cartera diferent, de manera que qui trobi el teu paper no hi veu res. El preu és que, si l'oblides, no hi ha recuperació possible. Guarda-la per separat i comprova que te'n recordes abans de posar-hi diners.
04 /
El que ensenyen els cops del 2025 i el 2026
Cada gran incident d'aquests dos anys deixa una lliçó pràctica, i cap no s'explica per mala sort. Tots aprofiten un punt concret que tu també pots vigilar.
~1.500 M$
robats a Bybit el 21 de febrer de 2025, segons l'FBI: el robatori cripto més gran conegut
~116 M$
en bitcoin drenats per la fallada d'entropia de Coldcard des del 30 de juliol de 2026 (TRM Labs)
80.689
clients de Trezor amb dades exposades per la seva empresa d'enviaments el 2026
11.366 M$
perduts amb criptomonedes en denúncies a l'FBI el 2025, només als EUA
Bybit, febrer de 2025: van signar el que no veien
Els atacants, que l'FBI vincula amb Corea del Nord, no van trencar cap clau. Van piratejar l'ordinador d'un desenvolupador de Safe{Wallet}, la plataforma multisignatura que feia servir Bybit, i van injectar codi al seu web. Quan els signants van aprovar un traspàs rutinari des d'una cold wallet d'Ethereum, la interfície els va mostrar una operació normal mentre la transacció real canviava el contracte i lliurava el control als atacants. Així van sortir més de 400.000 ETH i stETH. La lliçó: una wallet freda signa el que tu aproves. Si no pots llegir a la pantalla del dispositiu què estàs signant, no estàs protegit.
Coldcard, juliol de 2026: la frase va néixer feble
Coldcard, una de les wallets fredes més respectades per a bitcoin, arrossegava des del març de 2021 un error en algunes versions del firmware: les frases es generaven amb molta menys aleatorietat de la prevista, uns 72 bits als models recents en lloc de 128. Els atacants van regenerar aquestes frases per força bruta, sense tocar ni un aparell, i des del 30 de juliol van buidar més de 5.200 adreces. La lliçó és incòmoda: actualitzar el firmware no arregla una frase que va néixer feble. Cal crear-ne una de nova i moure els fons. Qui la va generar amb 50 tirades de daus o més no estava en risc per aquesta fallada.
Capítols (6)
Trust Wallet, desembre de 2025: l'actualització enverinada
El 24 de desembre de 2025 va aparèixer a la Chrome Web Store una versió manipulada de l'extensió de Trust Wallet, publicada amb credencials robades als seus desenvolupadors. Durant dos dies va enviar als atacants la frase de recuperació de qui l'obria: 2.520 adreces buidades i uns 8,5 milions de dòlars. L'app mòbil no se'n va veure afectada i l'empresa va anunciar reemborsaments voluntaris. La lliçó: una extensió s'actualitza sola i hereta qualsevol fallada de la cadena de qui la publica. No hi guardis més del que estiguis disposat a perdre.
Ledger i Trezor: les teves dades surten per la porta del darrere
Cap filtració de Ledger ni de Trezor no ha exposat frases de recuperació, però sí noms, correus electrònics, telèfons i adreces de casa. Ledger va perdre el 2020 una base de dades que va acabar publicada amb 272.853 clients i la seva adreça postal, i el gener de 2026 va patir una altra bretxa a través de Global-e, l'empresa que gestiona les comandes de la seva botiga. Trezor en suma tres: 66.000 contactes de suport el gener de 2024, 80.689 clients exposats per la seva empresa de logística ShipMonk l'agost de 2026 i unes 347.000 adreces de correu que van rebre phishing després de l'atac a Brevo, el seu proveïdor de butlletins, al setembre. Amb aquestes dades arriben els correus falsos, les trucades i fins i tot cartes en paper amb un QR que porta a un web que demana la frase: entre el 2025 i el 2026 en van arribar amb la capçalera de totes dues marques. Si vas comprar una wallet, dona per fet que la teva adreça pot ser en una llista i desconfia de qualsevol contacte que no hagis iniciat tu.
Octubre de 2026: Ledger manipulats abans d'arribar al client
El cas més recent és el més inquietant. Des del 9 d'octubre, Ledger investiga robatoris a compradors de CryptoBilis, un revenedor del sud-est asiàtic. Dins d'alguns aparells hi havia un implant: un circuit amb mòdem LTE i eSIM que captura les 24 paraules mentre es mostren a la pantalla durant la configuració i les envia a fora. No toca el xip segur, i per això el Genuine Check de Ledger el dona per bo. Les estimacions on-chain de les pèrdues van dels 72 als 93 milions de dòlars, xifres que Ledger no ha confirmat. Investigadors independents van trobar, a més, unitats manipulades comprades en marketplaces del Japó, i hi va haver qui les va veure anunciades gairebé a meitat de preu. A Europa, MediaMarktSaturn va retirar els Ledger de les seves botigues i del seu web per precaució després de la denúncia d'un client a Alemanya, i Ledger va dir que en aquell cas no s'havien registrat pèrdues. Trezor, per la seva banda, retallarà la seva xarxa de revenedors l'1 de gener de 2027.
La lliçó és la que repeteixo a les descripcions dels meus vídeos: compra la wallet freda només al web oficial del fabricant, mai de segona mà ni a tercers. Si vas a buscar una de les dues que recomano, la botiga oficial de Ledger i la botiga oficial de Trezor són les de les caixes de dalt.
05 /
Les estafes: el forat per on s'escapen més diners
Els atacs informàtics fan titulars, però el gruix dels diners es perd per estafes. A l'últim informe anual de l'FBI, les denúncies relacionades amb criptomonedes van sumar 181.565 casos i 11.366 milions de dòlars de pèrdues el 2025, només als Estats Units, i el frau d'inversió se'n va endur 7.228 milions. El guió gairebé sempre és el mateix: algú et contacta, et fica en un grup d'«experts», t'ensenya beneficis ficticis en una plataforma falsa i, quan intentes retirar, apareixen «impostos» i «comissions» que no s'acaben mai.
Dues altres vies clàssiques ataquen directament la teva wallet. Les apps falses: l'abril de 2026, una falsa Ledger Live per a Mac es va colar a l'App Store d'Apple i va robar uns 9,5 milions de dòlars a unes 50 víctimes. I l'address poisoning (enverinament d'adreces): et colen a l'historial una adreça gairebé idèntica a una altra que fas servir, amb l'esperança que la copiïs d'allà. Un estudi acadèmic sobre dos anys d'Ethereum i BNB Chain va comptar 270 milions d'intents i almenys 83,8 milions de dòlars robats.
Tinc una guia sencera amb els senyals d'alarma i què fer si t'ha passat: estafes cripto. Si n'ets víctima a Espanya, la línia 017 de l'INCIBE és gratuïta i confidencial, i la denúncia es presenta davant la Policia Nacional, la Guàrdia Civil, la policia autonòmica (a Catalunya, els Mossos d'Esquadra) o el jutjat. Com més aviat, millor.
Capítols (8)
06 /
Llista de comprovació: deu passos de seguretat cripto per fer avui
Si només has de llegir una part d'aquesta pàgina, que sigui aquesta. Cap d'aquests passos no porta més d'uns quants minuts, i entre tots tanquen gairebé totes les portes per on es perden diners.
- 01
Separa la despesa de l'estalvi
Exchange per comprar i vendre, wallet calenta per al dia a dia i wallet freda per al que no tocaràs. Si avui ho tens tot en un mateix lloc, comença per aquí.
- 02
Comprova la llicència del teu exchange
Busca'l al registre de la CNMV i al d'ESMA. Des de l'1 de juliol de 2026, si no té autorització MiCA no et pot donar servei a Espanya.
- 03
Blinda els teus comptes
Una contrasenya única per a cada plataforma, un gestor de contrasenyes per guardar-les (mai per a la frase de recuperació) i doble factor amb app o clau física, millor que per SMS.
- 04
Compra la wallet freda a la botiga oficial
Res de segona mà, marketplaces ni gangues. Si el precinte, la caixa o l'aparell no quadren amb el que mostra el fabricant, torna'l.
- 05
Genera tu la frase i escriu-la a mà
En privat, sense càmeres al davant, en paper i en ordre. Ni fotos ni notes al mòbil.
- 06
Fes una còpia que sobrevisqui a un incendi
Una placa metàl·lica per a la frase i un segon lloc segur, separat del dispositiu.
- 07
Prova abans de moure el gruix
Envia una quantitat petita, comprova que arriba i verifica l'adreça a la pantalla del dispositiu, caràcter per caràcter.
- 08
Copia les adreces des de la wallet, mai de l'historial
I compara'n el principi, el final i uns quants caràcters del mig. És la teva defensa contra l'address poisoning.
- 09
Llegeix el que signes
Desconfia de les signatures a cegues, de les aprovacions il·limitades i dels airdrops amb pressa. Revisa i revoca els permisos que ja no facis servir.
- 10
Deixa instruccions als teus
Una carta que expliqui què tens i on són les còpies, sense escriure-hi la frase. T'ho detallo just a sota.
07 /
Herència: que les teves criptos no es morin amb tu
És el forat del qual menys es parla. L'autocustòdia funciona tan bé que, si et passa alguna cosa i ningú no sap que existeix la teva wallet o on és la frase, aquests fons es queden bloquejats per sempre. A l'altre extrem, si ho deixes tot massa a mà, qualsevol de casa ho pot buidar. Cal trobar el punt mitjà.
- Una carta d'instruccions amb el que tens (exchanges, wallets i xarxes), on són les còpies i a qui demanar ajuda. Sense escriure-hi la frase.
- La frase, fora del testament. És un document que acaben llegint diverses persones. N'hi ha prou que esmenti que existeix la carta i on trobar-la.
- Peces separades. La frase en un lloc, la passphrase en un altre i una persona de confiança que sàpiga ajuntar-les només quan toqui.
- Còpies repartides per a quantitats grans. Trezor permet dividir la còpia de seguretat en diverses parts (per exemple, que n'hi hagi prou amb dues de tres) i les carteres multisignatura exigeixen diverses claus per moure fons. Són més complexes, així que practica abans amb pocs diners.
- Una revisió cada any, o cada vegada que canviïs de wallet. I deixa clar als teus hereus que ningú legítim no els demanarà mai la frase.
Amb els exchanges, el camí és més burocràtic que tècnic: la plataforma demanarà als teus hereus que acreditin l'herència amb la documentació que exigeixi, així que n'hi ha prou que sàpiguen en quins tens compte. La part fiscal de les criptos la tens a la meva guia d'impostos cripto a Espanya, i per al teu cas concret, millor un notari o un advocat.
08 /
Per on continuar segons el teu cas
- Comences de zero: primer com començar en cripto i després wallet freda vs calenta.
- Compraràs la teva primera wallet freda: les millors wallets fredes del 2026, amb preus oficials i els punts febles de cada marca.
- Dubtes entre les dues grans: Ledger vs Trezor, cara a cara i a igualtat de preu.
- Busques una wallet per al dia a dia o per a DeFi: les millors wallets calentes del 2026, amb el meu tutorial de MetaMask.
- T'ha escrit «el suport» o t'ofereixen una ganga: llegeix estafes cripto abans de contestar.
Això NO és consell financer. És la meva anàlisi personal. Fes sempre la teva pròpia recerca. La seguretat de les teves criptomonedes és responsabilitat teva, i la bona notícia és que gairebé tot el que cal hi cap en una tarda.